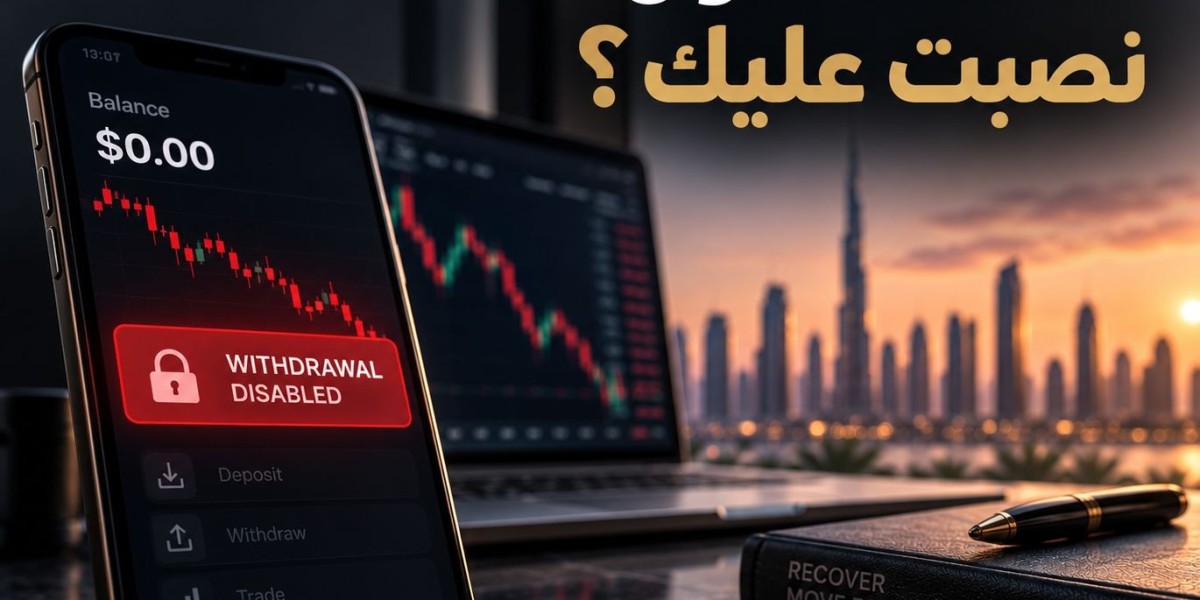

أول ما تصل رسالة احتيال إلى بريدك. بعدها تأتي مكالمة “مستعجلة” من رقم مجهول. وغالبا تنتهي القصة بأنك تدخل رمز تحقق واحد فقط، ثم يتكرر السيناريو على جهاز آخر. الأمن الرقمي بالنسبة لي ليس شعارا، ولا أوراقا مطبوعة في كشك. إنه سلسلة اختيارات صغيرة، يوم بيوم، تقلل فرص السقوط. وإذا كنت تريد مرجعا عملياً عن طريقة التعامل مع حالات سحب الحقوق، فراجع كيف أسحب أموالي من شركة تداول لتفهم خطواته ووثائقه عند أي تعقيدات.
كيف يتحول “الخطأ الصغير” إلى خسارة كبيرة في البيئة الرقمية
في الإمارات، أنت تتنقل بين حسابات العمل والبنوك، المحافظ الإلكترونية، وحتى خدمات حكومية داخل تطبيقات. تضيف لذلك منصات توصيل، ومواعيد، وحجوزات، وحياة كاملة في شاشة واحدة. ممتاز للسرعة، لكن هذا يعني أن السطح الذي يمكنهم اللعب عليه أكبر. المهاجم لا يحتاج اختراقا كاملا، لا داعي للحفلات الكبيرة.
أحيانا يكفي خداعك لتشارك كلمة مرورك. أو تمنح صلاحية لتطبيق مزيف دون ما تنتبه. ثم تمر دقائق، وتبدأ “الخطوات الصغيرة” تتحول إلى سلسلة. سأعطيك مثال بسيط رأيته عند أكثر من شخص، رسالة بعنوان “تحديث بيانات” تصل عبر واتساب أو بريد. يكون معها ملف PDF، أو رابط قصير “يبدو” رسمي. أول خطوة تبدو عادية، تمكين إشعارات، أو السماح بالوصول للملفات. بعدها، تبدأ تجاوزات داخل الحسابات، تسجيل دخول هنا، وتفويض جلسة هناك.
الجزء الأخطر؟ ليس الضغط على زر واحد. المشكلة في الأذونات التي تمنحها، وموعد منحها، وكيف يلتقطون لحظة تشتتك. ثم يأتي أسلوب “الترغيب المالي” عبر إعلانات منصة استثمار أو عرض مكاسب سريعة. الرسالة تكون محترمة، وأحيانا تستخدم لهجة مألوفة. بل وتأتي بوثائق مزورة أو لقطات شاشة جاهزة. والضربة تكون في توقيت حساس، مساء، قبل عطلة، أو عندما تكون متأخرا وتريد تخلص بسرعة. بعد ذلك يتسلل ضغط نفسي واضح، “الفرصة ستنتهي خلال ساعة”، أو “لا يوجد وقت للتأكد”.
مؤشرات الخطر التي تستحق التوقف عندها فورا
الوعي لا يعني الهلع. يعني قراءة الإشارات، قبل ما تضع أصابعك في المكان الخطأ. إذا لاحظت أكثر من علامة في رسالة أو مكالمة واحدة، اعتبرها إنذار. لا تعامله كإزعاج ينتهي بالسكوت.
- طلب مفاجئ لكود تحقق OTP، أو طلب مشاركة الشاشة خلال مكالمة قصيرة.
- رابط قصير أو نطاق غير واضح، يبدو مشابها لكن فيه حرف غريب.
- مرفق غير متوقع، أو صيغة ليست معتادة مع الجهة التي “تزعم” أنها تتواصل معك.
- وعود “ربح مضمون” مع شروط غامضة للسحب والتحويل.
قد تقول، هذه نقاط عامة. صح، لكن قيمتها تظهر عند تطبيقها على عاداتك أنت. إذا كانت الجهة التي تتواصل معها عادة تستخدم أسلوبا محددا، فأي تغيير مفاجئ يحتاج تحقق حقيقي من مصدرها الرسمي من قنواتك أنت. ليس عبر رابط وصلت به من شاشة غريبة. الاحتيال يتبدل شكله، لكن المنطق الذي يصيدك ثابت، اختصار زمن قرارك. لا تخليه يسرق منك التفكير.
كيف تبني عادات حماية عملية تناسب المقيم وليس خبيرا أمنيا
ابدأ بالحسابات الأكثر قيمة لديك. ليس شرطا تحمي كل شيء مرة واحدة. غالبا البداية تكون من بريدك الإلكتروني، لأنه بوابة استعادة كلمات المرور. استخدم كلمة مرور طويلة وفريدة. فعل المصادقة الثنائية للبريد والحسابات المالية. بالنسبة لي، اختيار تطبيق مصادقة أو مفتاح أمني أفضل من الاعتماد على الرسائل النصية وحدها. النصوص يمكن تتعرض لإعادة توجيه، أو تلاعب عبر الهندسة الاجتماعية، والموضوع ليس خياليا.
على الهاتف، راقب أذونات التطبيقات. لما تثبت أي تطبيق يقدم نفسه كخدمة، راجع صلاحياته. هل يطلب الوصول للجهات، الرسائل، الكاميرا، أو التشغيل في الخلفية دون سبب واضح؟ تطبيق حقيقي غالبا يعرف حدود الحاجة. كذلك، حافظ على تحديثات النظام والتطبيقات. التحديث ليس مجرد روتين جميل. أحيانا يكون سد لثغرة تظهر بعد اكتشافها، خصوصا في تطبيقات البريد والمتصفح.
ومن ناحية الروابط، لا تتصرف بنمط “أضغط وخلاص”. افتح المتصفح وحدك، واكتب العنوان بنفسك. أو استخدم بحثا مباشر عبر نتائج موثوقة لتصل للموقع بالطريقة المعتادة. وابتعد عن تنزيل “مرفقات” مدعاة لإثبات هوية أو تفعيل حساب. إذا كان الإجراء ضروريا فعلا، اطلبه من القناة الرسمية التي تعرفها أنت، لا من ملف يأتي مع ضغط وتهديد.
وفي التواصل، عندي قاعدة أكررها. لا تعط معلومات حساسة مهما كانت اللغة رسمية. إذا اتصل بك شخص يدّعي أنه من جهة خدمة، خل القصة تنتهي عند هذا الحد. ثم تواصل أنت عبر رقم موجود في سجلاتك أو موقع الجهة، وليس عبر بطاقة اتصال أرسلها المحتال. هذه الحركة وحدها تنقذك من نصف التلاعبات المعتادة.
التعامل الذكي مع محاولات الاحتيال عند وقوعها فعلا
إذا اكتشفت أن حسابا تم اختراقه جزئيا، لا تتصرف باندفاع. خذ نفسا. ثم افصل الاتصال قدر الإمكان. سجل خروج من الأجهزة المشبوهة، واقطع الوصول الممنوح لتطبيقات غير معروفة. بعد ذلك غيّر كلمات المرور، وابدأ من البريد، ثم الحسابات المرتبطة به. لا تستخدم نفس كلمة المرور حتى لو كانت “تشبه” القديمة. التشابه هنا فخ، أنت لا ترى شكل الخطر، لكن الخوارزمية تراه.
بعد تغيير كلمات المرور، راقب النشاط. سجّل عمليات تسجيل الدخول. راجع الأجهزة والبلدان التي تم الدخول منها. هذه التفاصيل تساعدك تفهم ماذا حدث بالضبط. وتمنحك مادة واضحة عندما تحتاج دعم أو بلاغ.
إذا تم إرسال تحويل. أو تم استلام رمز تحقق من طرفك عن طريق الخطأ، وثق كل شيء بسرعة. لقطات للشاشة، نص الرسالة، وقتها بدقة، وأي أرقام أو أسماء نطاقات ظهرت. كلما كان التوثيق واضحا، كانت فرص أن طلبك يُراجع بشكل أسرع أعلى. وحتى إن لم تسير الأمور كما تريد، التوثيق يقلل الأخطاء ويختصر وقت “البحث عن ماذا حدث”.
ماذا تفعل الآن لتقوية وعيك الرقمي خلال أسبوع واحد
خلال أسبوع، لا تحتاج خطة معقدة. تحتاج خطوات قليلة ومتكررة. اليوم راجع نفسك بسرعة. هل بريدك مفعلة عليه مصادقة ثنائية؟ هل كلمات مرورك فريدة فعلًا؟ وهل عندك تطبيقات بسلطات لا تستخدمها إطلاقا؟ احذف ما لا تحتاجه. ثم حدّث المتصفح والنظام.
في ثاني يوم، تدرب قاعدة التوقف. 30 ثانية قبل أي رابط. قبل أي ملف. خلال هذه المدة تحقق من النطاق ومطابقة الاسم مع ما تعرفه عن الجهة. لا تستعجل، لا تقنع نفسك بأن “شكلها صحيح”.
في آخر الأسبوع، اجمع في مكان واحد “قائمة حساباتي الحساسة”. ضع معها تواريخ آخر تحديثات كلمات المرور. قرر كيف ستتصرف لو وصل بريد أو مكالمة مشابهة لما حدث سابقا. لما تتحول هذه الخطوات إلى عادة أسبوعية، يقل احتمال الوقوع في فخ الاستعجال، وتصبح قراراتك أهدأ. هذا الفرق وحده غالبا ينقذك من خسارة كنت تتوقع أنها بعيدة.
وإذا وصلت لتعقيدات في السحب أو النزاعات، ركز على منهج توثيق واضح. جهز تفاصيلك قبل ما يطلبوها منك. بهذه الطريقة تتحرك بسرعة بدل ما تشتت نفسك بين رسائل متفرقة، ولقطات ناقصة، وتواريخ غير محددة.